江苏某贸易公司感染 arrow 数据恢复成功
中毒表现:服务器所有文件后缀名统一变为ARROW文件,无法正常打开文件
病毒种类:ARROW
恢复方案:修复数据库
具体描述:通过和客户沟通,使用客户提供的远程登录口令,登录客户服务器进行数据库MDF文件提取、本地分析加密结构、对比底层数据、
开始分析重要数据库结构、通过SQLextractor方案测试修复,多角度对比,数据库修复完成,将客户的重点数据恢复完成。
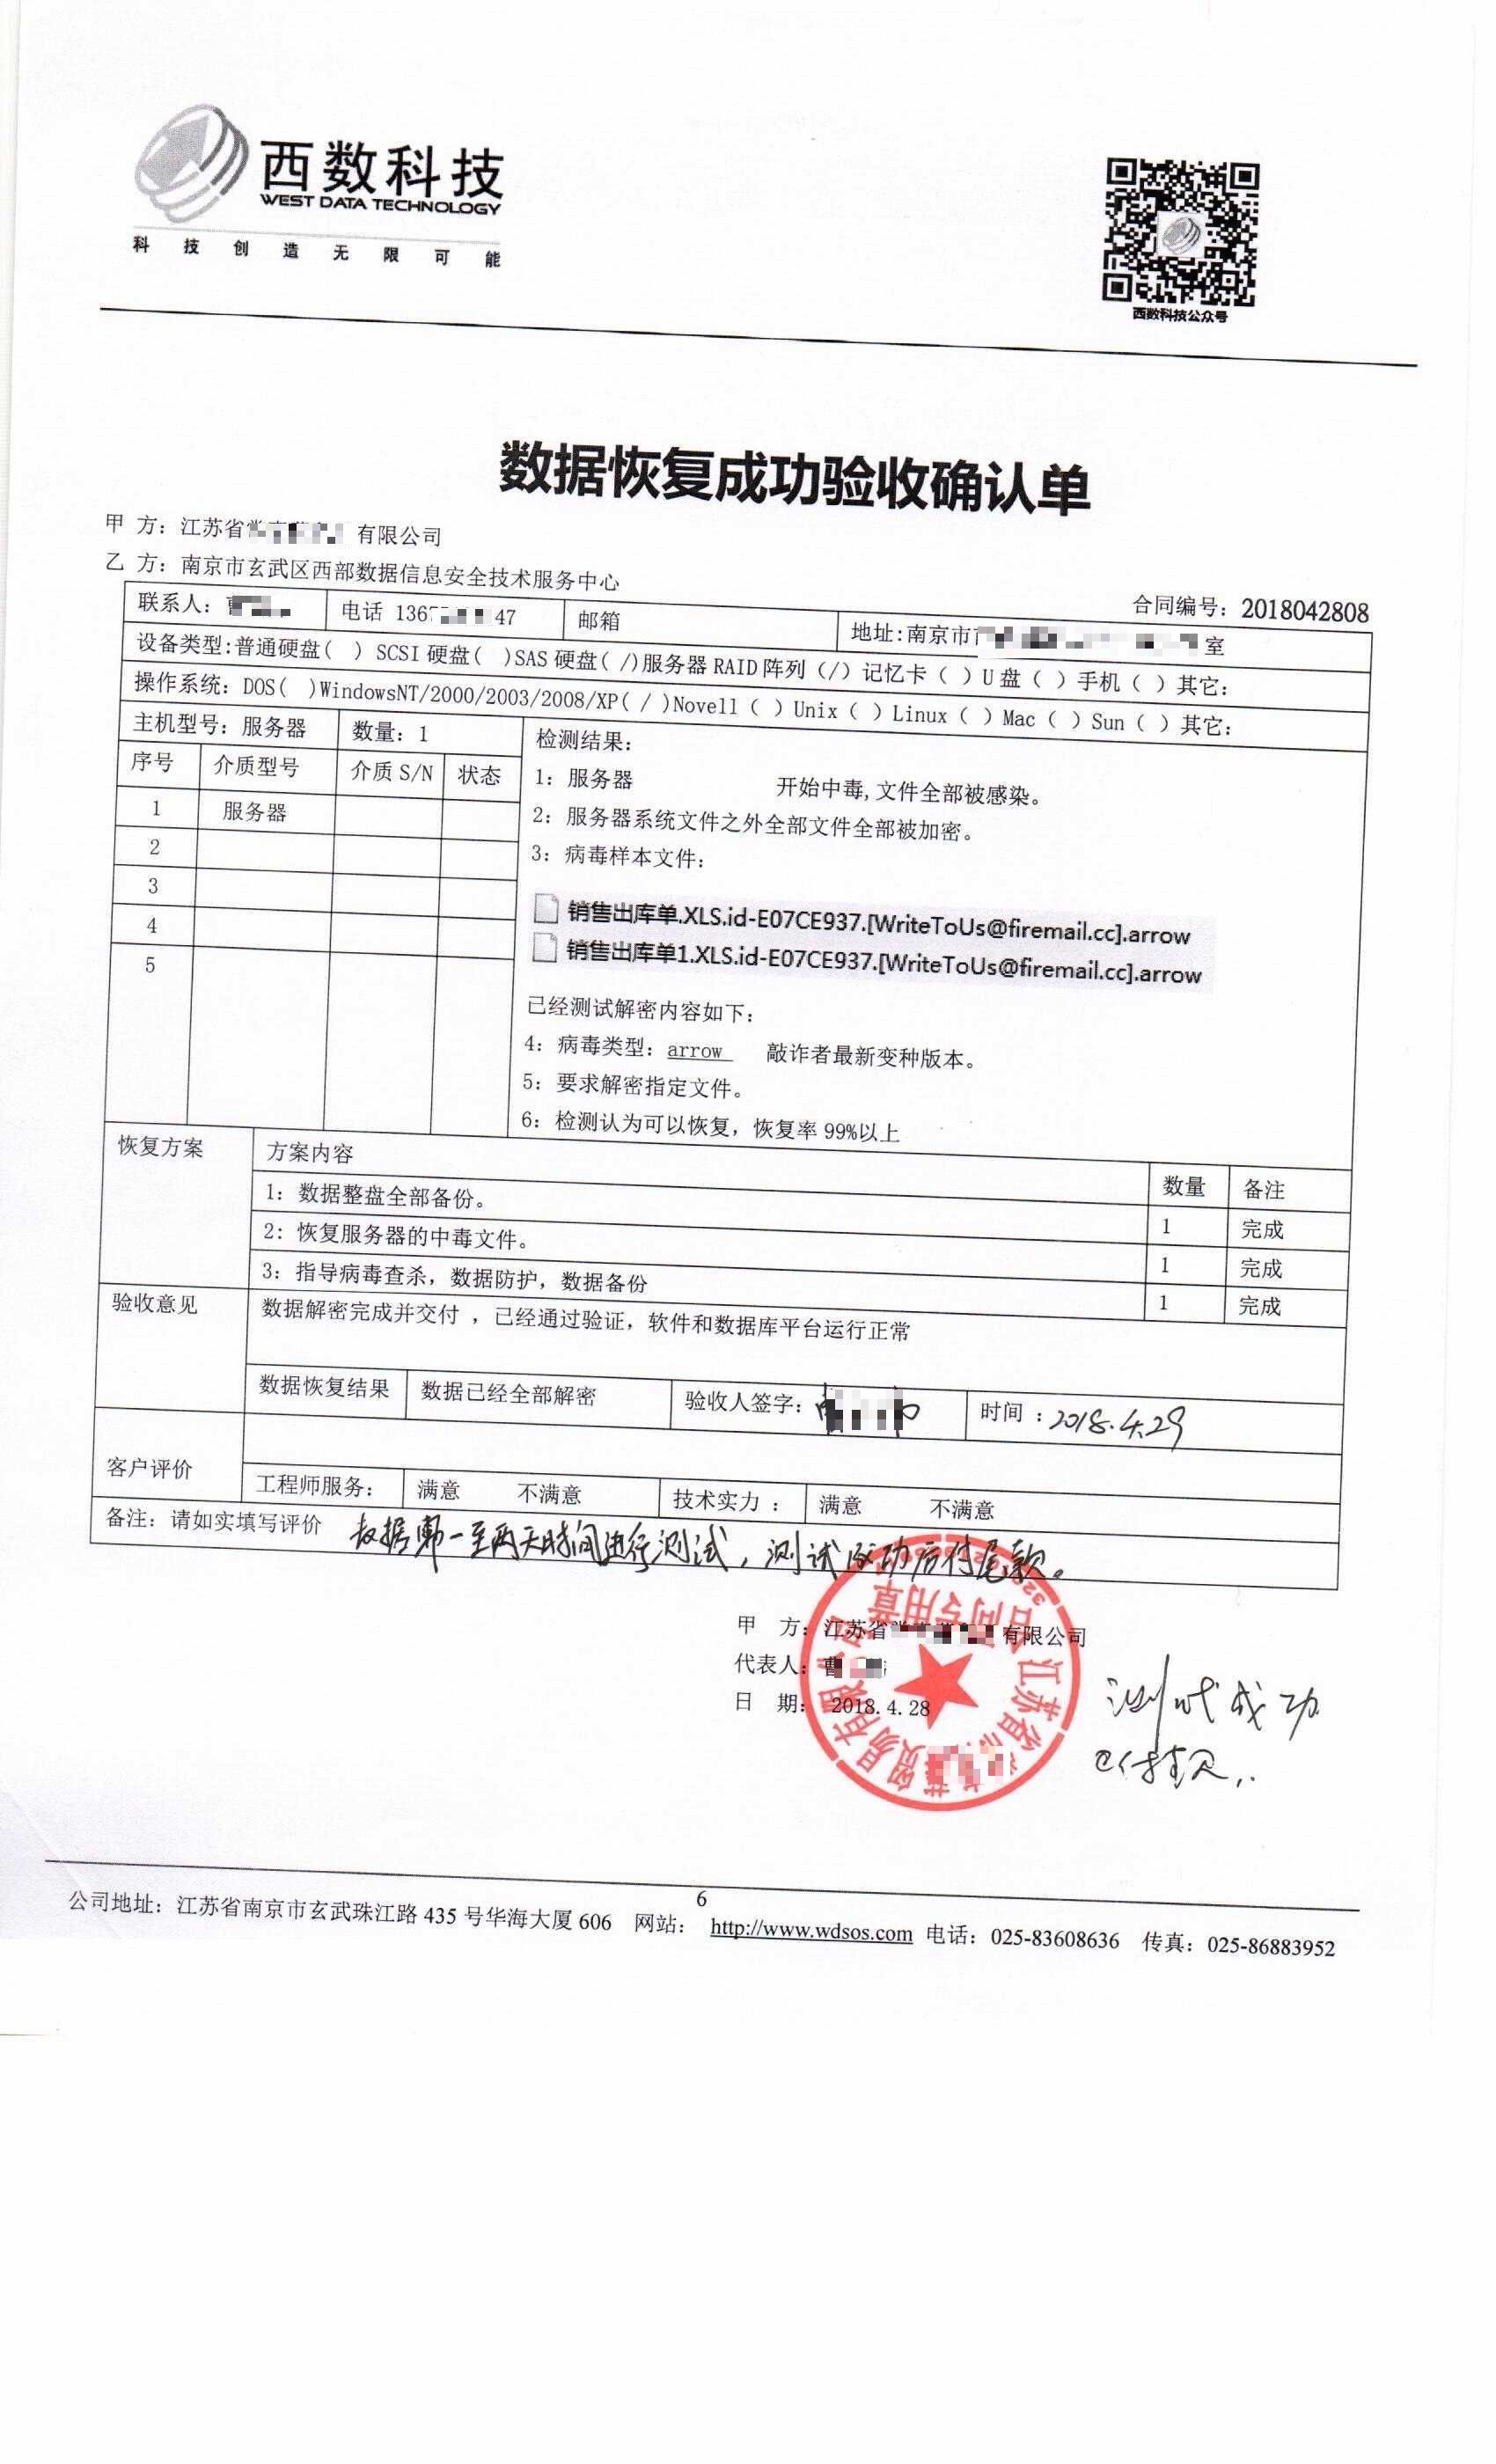

中毒表现:服务器所有文件后缀名统一变为ARROW文件,无法正常打开文件
病毒种类:ARROW
恢复方案:修复数据库
具体描述:通过和客户沟通,使用客户提供的远程登录口令,登录客户服务器进行数据库MDF文件提取、本地分析加密结构、对比底层数据、
开始分析重要数据库结构、通过SQLextractor方案测试修复,多角度对比,数据库修复完成,将客户的重点数据恢复完成。
可以修复。文中案例中,江苏某贸易公司服务器感染ARROW病毒后,所有文件后缀变为ARROW,无法正常打开。通过远程登录服务器提取数据库MDF文件,分析加密结构并对比底层数据,采用SQLextractor方案进行测试修复,最终成功恢复重要数据库。该过程表明,即使文件被加密,只要底层数据未被破坏,仍有机会通过专业工具和技术手段修复数据库。
恢复步骤主要包括:1)通过远程登录获取服务器访问权限;2)提取数据库MDF文件到本地环境;3)分析ARROW病毒的加密结构,对比底层数据完整性;4)针对重要数据库结构进行深入分析;5)使用SQLextractor等专业工具测试修复,多角度验证数据一致性。整个过程需结合加密特征和数据库结构,确保修复后数据可用。
判断依据主要看两点:一是加密是否覆盖了底层数据,若仅为文件后缀变更或部分加密,恢复可能性较高;二是数据库文件(如MDF)是否完整,若未被完全覆盖,可通过分析加密结构并利用专业修复工具(如SQLextractor)进行尝试。文中案例就是通过对比底层数据和分析数据库结构,成功修复了客户的重点数据,说明在多数情况下,及时采取专业手段可提高恢复成功率。
