
山东10市不动产系统遭病毒入侵,企业网络安全如何保护?
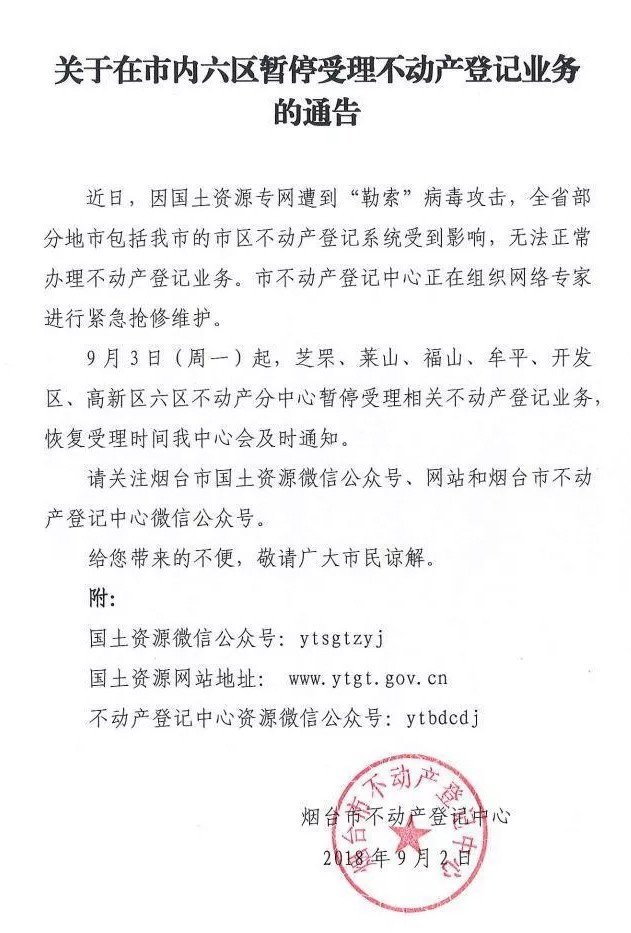
9月3日,接自然资源部、省国土资源厅紧急通知,山东多地不动产登记系统遭到病毒入侵,目前已波及山东10个市,不动产登记系统因此无法正常使用,山东多地发布暂停受理不动产业务登记的通告。
据悉,此次不动产登记系统受到了勒索病毒GlobeImposter的攻击,并出现数据缺失、无法显示、存储等问题,导致不动产登记系统受到影响,不动产登记业务无法正常办理。尽管不动产登记中心正在组织网络专家进行紧急抢修维护,但系统仍未完全恢复。
Globelmposter来势汹汹 企业屡屡成为攻击靶子
以往更多针对个人的勒索病毒,近来频频瞄向了“价值更高”企业和机构,比如这次的GlobeImposter勒索病毒,就是今年服务器攻击的主流。此次攻击是GlobeImposter的较新变种,仍然采用口令爆破的攻击方式,同时还搭载了永恒之蓝ShadowBrokers的入侵工具进行内网渗透。
值得注意的是,此次勒索病毒是在专网爆发的,也就是通常所说的内网。当局域网里有一台服务器被GlobeImposter入侵控制后,黑客还会在内网扫描入侵更多机器,造成大面积的病毒感染情况发生。
事实上,山东不动产登记系统被攻击并不是个例,曾经国内一省级儿童医院也遭遇同样入侵,多台服务器连环感染GlobeImposter,医院信息系统因此而无法正常使用,取号、办卡、挂号、收费等业务大受影响。
勒索病毒日益猖狂 企业机构如何一招制敌?
设想一下,企业用户拥有海量的信息和数据,一旦遭受网络病毒攻击,后果难以预料,而事实已经呈现眼前。大安全时代,网络安全事故真正开始威胁到全社会安全。通过积极的事前预防,可以极大地避免勒索病毒带来的风险,而事后补救措施往往代价高昂。安全专家建议企事业单位加强服务器安全防护,例如:
1. 避免使用简单口令,使用足够复杂度的口令,并同时定期更换口令;
2. 及时更新系统和使用的软件,尤其是有安全补丁放出时,更需要及时安装更新; 服务器一定要购买正版杀毒软件,不可使用免费的杀毒软件。
3. 做好权限控制,关闭不必要的服务与端口。对于非对外提供的服务,避免暴露于公网上,控制机器间的访问权限;
4. 对重要数据定期备份,可以选择离线数据备份;
