某精品超市勒索病毒数据库修复成功
中毒表现:服务器所有文件后缀名统一变为arrow文件,无法正常打开文件
病毒种类:.arrow
恢复方案:修复数据库
具体描述:通过和客户沟通,使用客户提供的远程登录口令,登录客户服务器进行数据样本提取、本地分析加密结构、对比底层数据、开始分析重要数据结构、通过多次测试,多角度对比,将客户重点
的数据库底层进行提取并合并,较终将客户数据库完整恢复,客户将数据库加入ERP系统测试成功。
粘贴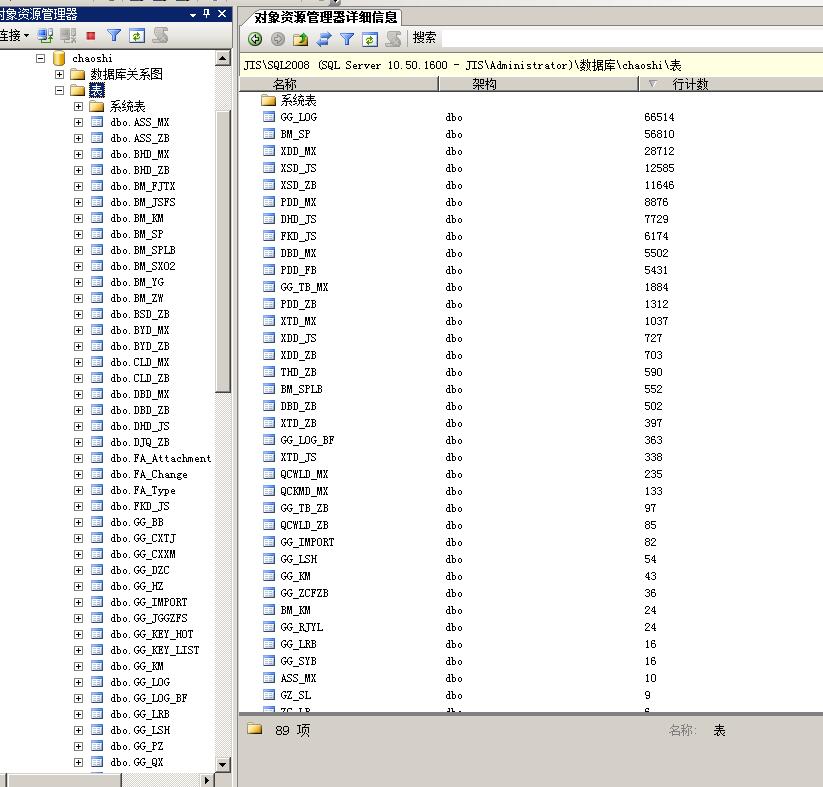

某精品超市勒索病毒数据库修复成功
中毒表现:服务器所有文件后缀名统一变为arrow文件,无法正常打开文件
病毒种类:.arrow
恢复方案:修复数据库
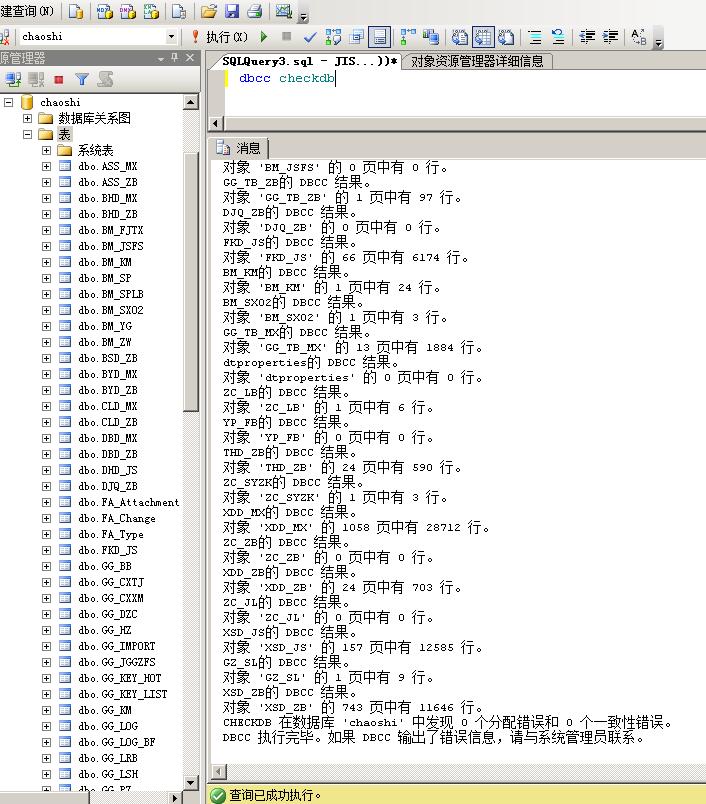
具体描述:通过和客户沟通,使用客户提供的远程登录口令,登录客户服务器进行数据样本提取、本地分析加密结构、对比底层数据、开始分析重要数据结构、通过多次测试,多角度对比,将客户重点
的数据库底层进行提取并合并,较终将客户数据库完整恢复,客户将数据库加入ERP系统测试成功。
粘贴
这是典型的勒索病毒攻击,病毒会将服务器上的所有文件统一加密,并将后缀名改为.arrow,导致文件无法正常打开。攻击者通常以此勒索赎金,但即使支付赎金也不一定能恢复数据,建议选择专业的数据恢复服务进行底层修复。
修复流程包括:通过客户提供的远程登录口令登录服务器,提取数据样本,本地分析加密结构,对比底层数据,解析重要数据结构。经过多次测试和多角度对比,将数据库底层数据提取并合并,最终完整恢复数据库,并成功通过ERP系统测试验证。
恢复成功率取决于加密结构复杂度、数据库类型及底层数据完整性。以本案例为例,通过专业分析加密算法和底层数据对比,成功将客户重点数据库完整恢复。但并非所有情况都能100%恢复,建议在遭遇攻击后立即停止操作,联系专业数据恢复公司评估可行性。
