“Satan”勒索病毒魔爪伸向服务器 360可全面解密!
撒旦,在我们的印象中就是魔鬼的代名词。而较近,“撒旦”正把罪恶的种子撒向网络,阴影笼罩着国内企业的服务器系统。
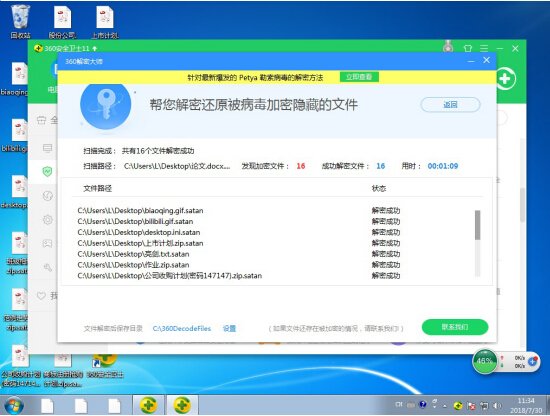
据360安全中心监测,撒旦(Satan)勒索病毒正针对Windows服务器发起猛烈攻击。高峰时期,360单日拦截到的攻击次数达近千次。广大用户不必过分担心,目前,360安全卫士已经可以全面拦截“撒旦”勒索病毒及其各个变种,全方位保护用户安全。
“撒旦”变种频出 魔爪正伸向服务器
撒旦(Satan)勒索病毒首次出现2017年1月份。当时,国外某安全研究人员,在Twitter发布了一款新型的利用RaaS进行传播的勒索病毒,此勒索病毒允许任何人通过注册一个帐户,就可以在其网站上创建他们自己的定制版的撒旦(Satan)勒索病毒。
随后,撒旦病毒不断更新,NSA武器库泄露之后,撒旦病毒迅速搭载“永恒之蓝”漏洞,在内网中扩散,扩大感染面。如今,360发现较新的撒旦病毒变种,还利用了JBoss、Weblogic等服务的漏洞,主动攻击局域网内其他存在漏洞的系统,较终有选择性的对服务器进行高强度加密。
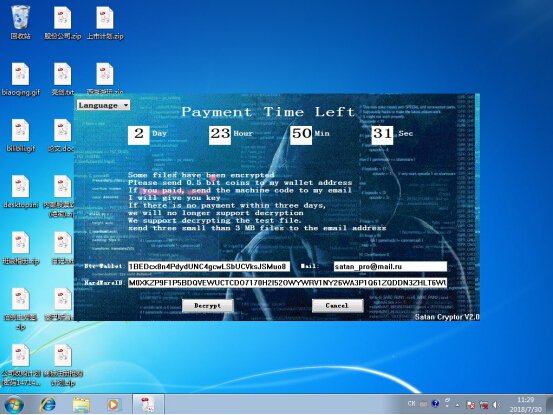
撒旦勒索病毒主要通过弱口令爆破的方式植入服务器。经过一年多的变化,其传播方式不断改变,不断增加如永恒之蓝攻击武器等内网传播的技术,主要目的就是为了扩大感染面积,提高赎金的支付率。
全面解密各类“撒旦”变种
根据目前监测到的数据来看,常见的“撒旦”勒索病毒有两种类型,一种是将加密文件后缀改为“.satan”的“本体”病毒,另一种则是将后缀改为“.dbger”的变种。
在病毒得逞之后,攻击者还会用中英韩三国语言索取1个比特币作为赎金,并威胁三天内不支付不予解密。2018年勒索病毒仍然是Windows终端安全较大的安全威胁之一,它严重影响受害者的正常业务,其中感染方式也在不断的更新中。
目前,360“解密大师”已经率先支持解密“撒旦”及其变种。所以安全专家也提醒广大用户,下载安装360安全卫士等安全软件,及时拦截危险链接,查杀病毒木马;一旦中招,可以使用360“解密大师”功能,无需交付赎金,便可恢复被加密文件。目前,360“解密大师”可破解勒索病毒达近百种,是全球较大较有效的勒索病毒恢复工具。